الأمن السيبراني في قلب الاقتصاد الرقمي.. حماية القرار تسبق حماية الأجهزة
العروبة – خاص
يفتح التوسع في الدفع الإلكتروني والخدمات الرقمية فرصاً جديدة أمام الأفراد والمؤسسات، لكنه يوسع في الوقت نفسه دائرة المخاطر المرتبطة بالاحتيال وسرقة البيانات وانتحال الهوية، ما يجعل بناء منظومة للأمن السيبراني وحماية قرارات المستخدمين جزءاً أساسياً من أي تحول نحو اقتصاد رقمي مستدام.
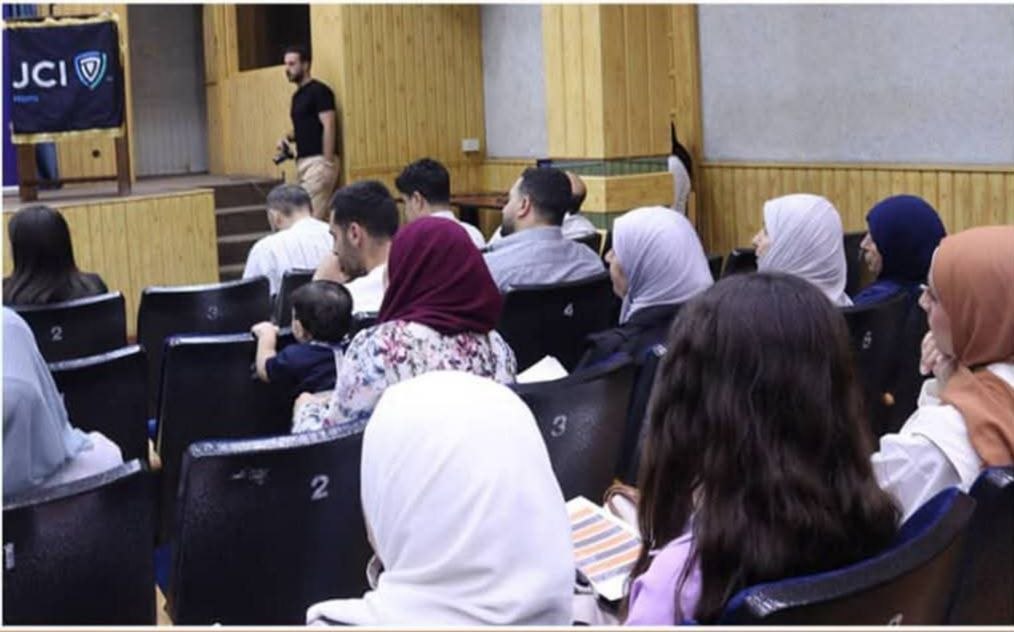
وناقش المؤتمر الختامي لمشروع «Tech-PAY نحو اقتصاد رقمي»، الذي أقيم الأسبوع الفائت في حمص، واقع الأمن السيبراني وأهمية المعاملات الآمنة، خلال جلسة حوارية متخصصة شارك فيها الدكتور محمد نور البعريني ممثلاً عن الشبكة السورية البريطانية للكفاءات «SBPN».
وتناولت الجلسة أبرز المخاطر السيبرانية التي تواجه الأفراد والمؤسسات، وسبل تعزيز الأمان والثقة في التعاملات الإلكترونية مع اتساع الاعتماد على التقنيات والخدمات الرقمية.
الثقة الرقمية أساس التحول
أوضح الدكتور محمد نور البعريني، وهو عضو مؤسس في الشبكة السورية البريطانية للكفاءات وباحث وأكاديمي في مجال الذكاء الاصطناعي وعلم البيانات، في تصريح خاص لـ«العروبة»، أن التحدي في التحول الرقمي لا يرتبط فقط بإدخال التقنيات الحديثة أو توسيع نطاق الدفع الإلكتروني والخدمات الرقمية، وإنما ببناء الثقة الرقمية وحمايتها.
وأكد أن الاقتصاد الرقمي لا يمكن أن يحقق استدامته من دون منظومة متكاملة للأمن السيبراني، ولا سيما مع تنوع أساليب الهجمات وتطور الأدوات المستخدمة فيها.
من التصيد إلى سرقة الهوية
بيّن البعريني أن التهديدات السيبرانية تشمل التصيد الإلكتروني وسرقة بيانات الدخول واختراق الحسابات وانتحال الهوية والاحتيال المالي وبرامج الفدية واستغلال الثغرات التقنية، إضافة إلى أساليب الهندسة الاجتماعية التي تستهدف المستخدم قبل النظام أو الجهاز.
وأشار إلى أن الهجوم قد يبدأ برسالة إلكترونية تبدو طبيعية، أو رسالة عبر أحد تطبيقات التواصل الاجتماعي، أو مكالمة من شخص ينتحل صفة موظف في بنك أو شركة، أو رابط يشبه الموقع الأصلي.
ولفت إلى أن المهاجم لا يحتاج في كثير من الحالات إلى اختراق النظام تقنياً، إذ قد يكون إقناع المستخدم بالكشف عن كلمة المرور أو رمز التحقق أو تحويل الأموال إلى حساب خاطئ كافياً لتنفيذ عملية الاحتيال.
الذكاء الاصطناعي يزيد صعوبة اكتشاف الاحتيال
أشار البعريني إلى أن التطور المتسارع في تقنيات الذكاء الاصطناعي زاد من صعوبة اكتشاف محاولات الاحتيال، بعدما أصبح بالإمكان إنتاج رسائل وصور وأصوات ومحتوى مزيف بدرجة عالية من الإقناع.
وأضاف أن الاعتماد على مظهر الرسالة أو الحدس وحدهما لم يعد كافياً للحكم على سلامة المعاملات، قائلاً: «أحياناً لا يحتاج المهاجم إلى اختراق جهازك، يكفي أن ينجح في اختراق قرارك».
وشدد على أهمية اعتماد إجراءات واضحة للتحقق، ولا سيما عند التعامل مع الأموال والبيانات الحساسة أو إجراء تغييرات مرتبطة بمعلومات الحسابات.
إجراءات بسيطة تقلل المخاطر
لفت البعريني إلى أن تعزيز الأمن السيبراني لا يتطلب دائماً أنظمة معقدة أو تكاليف مرتفعة، إذ يمكن لإجراءات بسيطة أن تحد من نسبة كبيرة من الهجمات.
وأوضح أن حماية الأفراد تبدأ باستخدام كلمات مرور قوية ومختلفة للحسابات، وتفعيل المصادقة متعددة العوامل «MFA»، وتحديث الأجهزة والتطبيقات بصورة مستمرة، وتجنب الروابط والملفات غير المتوقعة، والاحتفاظ بنسخ احتياطية من البيانات المهمة.
أما على مستوى المؤسسات، فأكد أهمية منح الصلاحيات وفق حاجة كل موظف وطبيعة عمله، ووضع إجراءات واضحة للموافقة على العمليات الحساسة والتحويلات المالية.
التحقق عبر قناة مستقلة
قدم البعريني مثالاً على مخاطر تغيير بيانات الحسابات المصرفية، موضحاً أنه في حال تلقي رسالة من شركة موردة تفيد بتغيير حسابها البنكي وتطلب تحويل الدفعات إلى حساب جديد، فلا ينبغي تنفيذ الطلب اعتماداً على البريد الإلكتروني وحده، حتى وإن بدا صحيحاً.
وأشار إلى ضرورة التواصل مع الجهة المعنية من خلال رقم هاتف أو قناة اتصال موثوقة ومعروفة مسبقاً للتأكد من صحة الطلب.
ولخص القاعدة الأساسية في هذا النوع من المعاملات بالقول: «لا تثق بالرسالة وحدها… تحقق من الطلب عبر قناة مستقلة»، موضحاً أن البريد قد يكون مزوراً، أو قد تكون الرسالة صادرة بالفعل من حساب حقيقي تعرض للاختراق.
التوعية جزء من منظومة الحماية
اعتبر البعريني أن التوعية ليست عنصراً ثانوياً في الأمن السيبراني، إذ إن امتلاك المؤسسة لتقنيات حماية متقدمة لا يمنع وقوع الهجمات إذا نجح المهاجم في خداع أحد المستخدمين.
وأوضح أن التوعية الفعالة تتجاوز التحذير من الضغط على الروابط المشبوهة، لتشمل فهم أساليب المهاجمين والتعرف إلى مؤشرات الخطر ومعرفة كيفية التصرف عند الشك في رسالة أو معاملة والجهة التي ينبغي الرجوع إليها قبل اتخاذ القرار.
وبيّن أن الأمن الفعال يقوم على ثلاثة عناصر مترابطة هي الإنسان والإجراءات والتكنولوجيا، ولا يمكن لأي منها أن يعمل بكفاءة بمعزل عن العنصرين الآخرين.
وأضاف أن رفع مستوى الوعي والأمان يعزز ثقة المستخدمين بالخدمات المصرفية الرقمية والدفع الإلكتروني والتجارة الإلكترونية والمنصات والخدمات الحكومية الرقمية، ما يجعل الثقة عاملاً أساسياً في نمو الاقتصاد الرقمي.
المعاملة الآمنة تقنياً قد تكون احتيالية
فرّق البعريني بين أمن التقنية وسلامة القرار، موضحاً أن المعاملة قد تستوفي جميع متطلبات الأمان التقنية، ومع ذلك تنتهي بعملية احتيال.
وبيّن أن الموقع قد يكون مشفراً والاتصال آمناً والمصادقة متعددة العوامل مفعلة، كما قد يوافق البنك على العملية وتنفذ الحوالة بصورة صحيحة تقنياً، لكن ذلك لا يمنع وقوع الاحتيال إذا تعرض المستخدم للخداع وحوّل الأموال إلى الجهة الخطأ.
وأكد أن هذه الحالات توسع مفهوم الأمن السيبراني من حماية الأجهزة وكلمات المرور إلى حماية المستخدم نفسه وقدرته على اتخاذ القرار الصحيح في البيئة الرقمية.
الثقة شرط لنمو الاقتصاد الرقمي
أشار البعريني إلى أن التوسع في استخدام التكنولوجيا والخدمات الإلكترونية في سوريا يفتح فرصاً أمام الأفراد والشركات والاقتصاد، لكنه يحتاج بالتوازي إلى زيادة الاستثمار في الأمن السيبراني والوعي الرقمي وحماية البيانات وتطوير الإجراءات الآمنة.
وأكد أن المطلوب ليس الخوف من التكنولوجيا، وإنما تعلم استخدامها بصورة صحيحة وآمنة، موضحاً أن بناء اقتصاد رقمي مستدام لا يعتمد على توفير التقنيات وحدها، بل يتطلب أيضاً تطوير الكفاءات والمهارات الرقمية ونشر ثقافة الأمن السيبراني وتعزيز الثقة بالخدمات والمعاملات الإلكترونية.
وخلص البعريني إلى أن الأمن السيبراني لم يعد مقتصراً على حماية البيانات والأجهزة، بل أصبح مرتبطاً بحماية الأموال والهوية والقرارات، والحفاظ على الثقة التي تقوم عليها التعاملات في الاقتصاد الرقمي.
يشهد الاعتماد على الخدمات الرقمية والدفع الإلكتروني توسعاً متزايداً مع توجه المؤسسات والأفراد نحو إنجاز المعاملات عبر المنصات والتطبيقات الإلكترونية، ما يجعل الأمن السيبراني أحد المتطلبات الأساسية لمواكبة هذا التحول وحماية البيانات والأموال والحسابات.
وتزداد أهمية الحماية مع تطور أساليب الاحتيال الإلكتروني، التي لم تعد تعتمد على اختراق الأنظمة والأجهزة فقط، بل تستهدف المستخدم عبر التصيد والهندسة الاجتماعية وانتحال الهوية واستغلال الثقة للحصول على معلومات حساسة أو دفعه إلى تنفيذ معاملات غير صحيحة. لذلك يرتبط نجاح الاقتصاد الرقمي بوجود تقنيات حماية فعالة، وإجراءات تحقق واضحة، ووعي لدى المستخدمين والمؤسسات بالمخاطر وأساليب التعامل معها.